Stand: 22. Oktober 2026. Die Hinweise beziehen sich auf die beiden Sicherheitslücken CVE-2026-109618 und CVE-2026-109619.
Was du für deine Website jetzt wissen musst
Du liest von einer kritischen PHP-Sicherheitslücke und fragst dich, ob du dich jetzt auch noch um deinen Server kümmern musst. Der erste Schritt ist überschaubar: Prüfe, ob dein Hosting-Anbieter das Sicherheitsupdate für deine Website bereits eingespielt hat. Bei betreutem Webhosting übernimmt solche Aktualisierungen in der Regel der Anbieter, häufig automatisch. Es kann also gut sein, dass das Update schon erledigt ist. Eine Bestätigung für deinen Tarif und deine Domain gibt dir Klarheit.
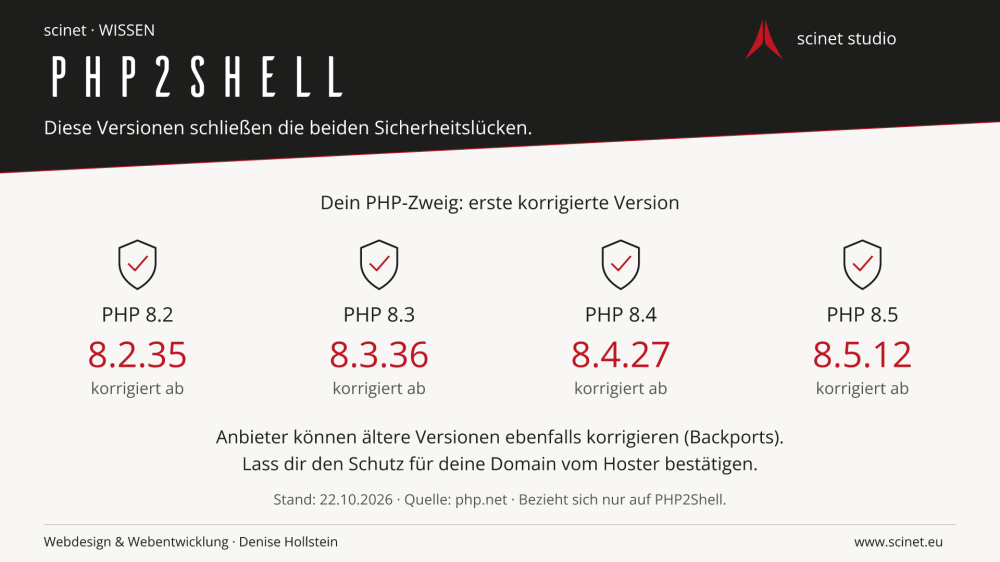
PHP2Shell betrifft die Technik, auf der viele Websites laufen. Die Korrekturen sind seit dem 21. Oktober verfügbar. Für die aktuell unterstützten PHP-Zweige heißen sie 8.2.35, 8.3.36, 8.4.27 und 8.5.12. Auch ausdrücklich bestätigte Sicherheitskorrekturen für ältere Anbieterpakete können diese Lücken schließen. Ein WordPress-Update allein reicht dafür nicht. Offizielle PHP-Sicherheitsmeldung.
Wenn du die Versionsnummer oder die Antwort deines Hosters nicht einordnen kannst, melde dich gern bei mir. Ich helfe dir, den Stand deiner Website zu klären und die nächsten Schritte mit deinem Anbieter abzustimmen.
Die schnellen Antworten: FAQ zu deiner Website
Was bedeutet PHP2Shell für meine Website?
Wenn deine Website eine verwundbare PHP-Version verwendet, können Angreifer die Lücken ausnutzen. Das betrifft auch Websites mit aktuellem WordPress. Sobald die PHP-Laufzeit passend korrigiert wurde, sind diese beiden Lücken geschlossen. Die Meldung allein bedeutet nicht, dass deine Website gehackt wurde.
Wie kann ich überprüfen, ob ich betroffen bin?
Prüfe die Sicherheitsmeldung deines Hosters für deinen Tarif. In WordPress findest du die PHP-Version normalerweise unter Werkzeuge → Website-Zustand → Bericht → Server. Vergleiche die vollständige Nummer mit der Tabelle unten. Bei älteren oder unklaren Angaben lass dir die Korrektur vom Hoster bestätigen.
Aktualisiert mein Hosting-Anbieter PHP nicht automatisch?
Bei betreutem Webhosting übernimmt in der Regel der Anbieter die PHP-Sicherheitsupdates, häufig automatisch. Vielleicht ist das bei dir längst erledigt. Ob dein konkreter Tarif und deine Domain bereits abgesichert sind, zeigt seine Statusmeldung oder eine kurze Nachfrage. Bei selbst verwalteten Servern ist deine Administration zuständig.
Welche PHP-Versionen sind gegen diese Lücken abgesichert?
Die ersten korrigierten offiziellen Releases sind PHP 8.2.35, 8.3.36, 8.4.27 und 8.5.12. Auch ausdrücklich bestätigte Backports eines Anbieters können die Lücken schließen. Damit ist die Behebung von PHP2Shell gemeint, keine Garantie, dass eine Website insgesamt sicher ist.
Wie lese ich meine PHP-Version ohne WordPress mit phpinfo() aus?
Wenn du Zugriff auf die Dateien deiner Website hast, kannst du kurzzeitig eine PHP-Prüfdatei anlegen. Das Codebeispiel und die einzelnen Schritte findest du im Abschnitt „PHP-Version mit phpinfo() auslesen“ weiter unten. Öffne die Datei über genau die Domain, die du prüfen möchtest, und notiere die vollständige Angabe „PHP Version“. Lösche die Datei direkt danach wieder: Auch die eingeschränkte Ausgabe enthält Serverinformationen. Wenn du mit dem Dateizugriff nicht vertraut bist, melde dich gern bei mir; ich helfe dir bei der Prüfung.
Was mache ich, wenn meine PHP-Version veraltet ist?
Steht dort zum Beispiel PHP 5.6, 7.4, 8.0 oder 8.1, verwendet deine Website einen Zweig, den das PHP-Projekt nicht mehr mit Sicherheitsupdates versorgt. Ein Anbieter kann zwar eigene Korrekturen liefern; das muss er ausdrücklich bestätigen. Auch innerhalb neuerer Zweige fehlen bei Versionen wie 8.2.34, 8.3.35, 8.4.26 oder 8.5.11 ohne Anbieter-Backport die hier genannten Korrekturen. Melde dich bei mir. Ich helfe dir, den Schutz mit deinem Hoster zu klären und einen nötigen Versionswechsel vorzubereiten. Gerade ältere Websites sollten vorher gesichert und auf Verträglichkeit geprüft werden.
Was mache ich, wenn ich mir unsicher bin?
Melde dich bei mir über die Kontaktseite von scinet. Nenne mir deine Website und deinen Hosting-Anbieter. Ich helfe dir, die Angaben einzuordnen und mit dir zu klären, ob noch etwas zu tun ist. Du musst die technischen Begriffe dafür nicht selbst verstehen.
Die Details und Quellen zu diesen Antworten findest du in den folgenden Abschnitten.
Was PHP überhaupt mit deiner Website zu tun hat
Du schreibst einen Blogbeitrag, jemand schickt dir eine Anfrage oder bestellt in deinem Shop. Hinter der sichtbaren Website laufen Programme, die solche Aufgaben verarbeiten. Bei vielen Websites übernimmt PHP einen Teil dieser Arbeit auf dem Server. WordPress, Drupal und Joomla gehören zu den bekannten Beispielen. Auch eine individuell entwickelte Website kann PHP verwenden.
Die jetzt bekannt gewordenen Fehler stecken in dieser gemeinsamen Grundlage. Deshalb kann auch eine sorgfältig gepflegte Website betroffen sein. Die Forschenden haben die Angreifbarkeit unter anderem an WordPress, Drupal und Joomla gezeigt; die Schwachstellen sind aber nicht auf diese Systeme begrenzt. Hintergrund und Untersuchung von Wiz.
Einfach gesagt: Deine Website braucht neben ihren eigenen Updates auch eine gepflegte Serverumgebung. Beides gehört zusammen.
So prüfst du, ob deine Website noch betroffen ist
1. Schau zuerst beim Hosting-Anbieter nach
Öffne den Kundenbereich deines Hosters und suche nach einer Meldung zu „PHP2Shell“ oder den beiden CVE-Nummern. Diese Nummern sind die eindeutigen Kennzeichen der Sicherheitslücken. Achte darauf, für welche Produkte und PHP-Versionen die Entwarnung gilt. Eine Meldung zu betreutem WordPress-Hosting sagt noch nichts über einen selbst verwalteten Server beim selben Anbieter aus.
Dass Anbieter selbst handeln, ist keine bloße Hoffnung: Hetzner meldete am 21. Oktober die Korrekturen für PHP 7.4 und 8.0 bis 8.5 auf seinen Webhosting- und Managed-Servern. Am 22. Oktober folgte die Bestätigung für 5.6 und 7.3. Das ist ein konkretes Anbieterbeispiel, keine pauschale Entwarnung für alle Hostings. Hetzner-Statusmeldung.
2. Lies die PHP-Version deiner Website ab
In WordPress findest du die Information normalerweise unter Werkzeuge → Website-Zustand → Bericht → Server → PHP-Version. Du musst dort nichts verändern. Notiere die vollständige Nummer, also beispielsweise „8.4.27“ statt nur „8.4“. WordPress-Dokumentation zum Website-Zustand.
Ohne WordPress kannst du im Hosting-Kundenbereich bei deiner Domain nach den PHP-Einstellungen schauen. Bei ALL-INKL findest du die Auswahl beispielsweise im KAS, wenn du die betreffende Domain oder Subdomain bearbeitest. Zeigt das Menü nur einen Zweig wie „8.4“, frage nach der genauen Version und dem Sicherheitsupdate. ALL-INKL: PHP-Versionen und Einstellungen.
PHP-Version mit phpinfo() auslesen
Du nutzt kein WordPress und findest im Hosting-Menü keine vollständige Versionsnummer? Wenn du mit dem Dateimanager deines Hosters oder SFTP vertraut bist, kannst du sie direkt auf deiner Website ablesen:
- Lege in einem Texteditor eine neue Datei namens
php-version-pruefen.phpan. Füge ausschließlich diesen Code ein:
<?php
phpinfo(INFO_GENERAL);- Lade die Datei in das Webverzeichnis der betreffenden Domain hoch. Das ist der Ordner, aus dem diese Website ausgeliefert wird. Schütze den Zugriff möglichst über den Verzeichnisschutz deines Hosters.
- Rufe im Browser
https://deine-domain.de/php-version-pruefen.phpauf und ersetze „deine-domain.de“ durch deine Domain. Lies oben die vollständige Angabe PHP Version ab. Prüfe jede Website getrennt, wenn deine Domains unterschiedliche PHP-Einstellungen haben. - Lösche die Datei direkt nach dem Ablesen wieder vom Server. Prüfe anschließend, dass die Adresse keine PHP-Informationen mehr anzeigt. Die Ausgabe enthält auch in dieser eingeschränkten Form Serverinformationen und sollte nicht öffentlich stehen bleiben.
INFO_GENERAL begrenzt die Ausgabe gegenüber dem vollständigen phpinfo(). Die Datei zeigt den Stand der PHP-Laufzeit für diesen Webaufruf; sie führt kein Update durch und erkennt keine Anbieter-Backports automatisch. Falls du nur den Code siehst oder eine Datei heruntergeladen wird, entferne die Datei wieder und frage beim Hoster nach. PHP-Dokumentation zu phpinfo().
Einfach gesagt: Kurz nachsehen, Nummer notieren, Prüfdatei wieder löschen. Wenn dir das zu technisch ist, übernehme ich die Prüfung gern mit dir.
Wenn dein PHP-Zweig grundsätzlich veraltet ist
PHP 5.6, 7.4, 8.0 und 8.1 bekommen vom PHP-Projekt keine Sicherheitsupdates mehr. Ein Sonderupdate deines Hosters gegen PHP2Shell kann diese beiden Lücken schließen, ersetzt aber keine langfristige Pflege. Lass uns dann gemeinsam klären, welcher unterstützte Zweig zu deiner Website passt. Vor einem Wechsel gehören eine Sicherung und ein Test der Website dazu. Offiziell unterstützte PHP-Versionen.
Einfach gesagt: Du musst nicht selbst entscheiden, welche Nummer die richtige ist. Melde dich bei mir; ich helfe dir bei der Prüfung und einem passenden nächsten Schritt.
3. Ordne das Ergebnis ein
- Korrigierte Version oder bestätigtes Anbieterupdate: Die beiden hier beschriebenen Lücken sind damit behoben. Das ist keine allgemeine Sicherheitsgarantie für die gesamte Website.
- Ältere Nummer ohne Bestätigung: Frage zeitnah nach. Anbieter können Sicherheitskorrekturen einbauen, ohne die sichtbare Grundversion auf die neue PHP-Release-Nummer anzuheben.
- Du bekommst keine klare Auskunft: Gib die Prüfung an die Person weiter, die dein Hosting oder deine Website betreut.
Solche zurückportierten Korrekturen heißen „Backports“. Ubuntu nennt zum Beispiel ein korrigiertes Paket mit der Versionsnummer 8.3.6-0ubuntu0.24.04.13. Die kurze Angabe „8.3.6“ allein würde hier zu einer falschen Einschätzung führen. Ubuntu: korrigierte Pakete.
Einfach gesagt: Du brauchst eine verlässliche Antwort auf die Frage, ob das Update bei deiner Website angekommen ist. Eine unbekannte Versionsnummer ist ein Anlass zum Nachfragen.
Welche PHP-Versionen schließen PHP2Shell?
Diese offiziellen Sicherheitsreleases enthalten die Korrekturen. Vergleiche deine Version innerhalb derselben Zeile:
| Dein PHP-Zweig | Korrigiert ab |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
„PHP 8“ oder „PHP 8.4“ ist deshalb noch keine ausreichende Angabe. Ältere Zweige brauchen eine ausdrücklich bestätigte Anbieter-Korrektur oder einen Wechsel auf einen unterstützten Stand. Die Tabelle berücksichtigt keine abweichend nummerierten Anbieterpakete. Versionsübersicht des Forschungsteams.
Einfach gesagt: Die Ziffern hinter dem zweiten Punkt zählen mit. Du musst wegen dieser Lücken nicht automatisch auf einen anderen PHP-Zweig wechseln, wenn dein bisheriger Zweig eine passende Sicherheitskorrektur erhält.
Wer das Update übernimmt – und was du selbst tun solltest
Bei einem normalen Webhosting-Paket ist der Anbieter dein erster Ansprechpartner für die PHP-Laufzeit. Wenn du einen eigenen, selbst verwalteten Server nutzt, muss sich deine Administration darum kümmern. Auch separate Container oder mitgelieferte PHP-Installationen müssen berücksichtigt werden. Das Update an einer Stelle erreicht nicht zwangsläufig alle anderen. Empfehlungen des niederländischen NCSC.
Du kannst deinem Hoster diese Nachricht schicken:
Hallo, ist die PHP-Laufzeit für meine Domain [deine Domain] bereits gegen CVE-2026-109618 und CVE-2026-109619 abgesichert? Welche korrigierte Version oder welcher Backport ist aktiv? Wurden die betroffenen PHP-Prozesse anschließend neu gestartet, und muss ich in meinem Tarif noch etwas tun?
Der Neustart gehört dazu, weil laufende Dienste die aktualisierte Software erst verwenden müssen. Ubuntu weist ausdrücklich darauf hin, dass das auch nach automatischen Paketupdates notwendig sein kann. Ubuntu: Update und Neustart.
Falls ein Wechsel des PHP-Zweigs nötig ist, stimme ihn mit deiner Betreuung ab. Eine ältere Website kann Anpassungen brauchen. Prüfe anschließend die wichtigen Wege: Funktionieren Kontaktformular, Anmeldung und gegebenenfalls der Bestellablauf? Auch ALL-INKL empfiehlt nach einem Versionswechsel ausdrücklich eine Funktionskontrolle. Hinweise des Anbieters.
Einfach gesagt: Beim betreuten Hosting musst du normalerweise keine Serverbefehle ausführen. Kläre, wer aktualisiert, und prüfe danach, ob deine Website wie gewohnt funktioniert.
Wie ernst ist die Sicherheitslücke?
Die Bewertung von 9,2 auf einer Skala bis 10 bedeutet: Die Schwachstellen sind kritisch. Angreifer können unter bestimmten Bedingungen ohne Anmeldung eigenen Code ausführen oder sensible Daten aus dem Arbeitsspeicher lesen. Die Forschenden beschreiben betroffene PHP-Versionen zurück bis 5.4. Technische Untersuchung von Wiz.
Bei der ersten Lücke geht PHP nach einem Speicherfehler mit unvollständigen internen Daten falsch um. Bei der zweiten können Verweise auf bereits freigegebenen Speicher in eine spätere Anfrage hineinwirken. Die technischen Namen dafür lauten „OOM corruption“ und „stale global state“. Du musst dir diese Begriffe nicht merken; sie erklären, weshalb eine Korrektur an PHP selbst nötig ist. PHP-Advisory zur ersten Lücke und zur zweiten Lücke.
Cloudflare hat bereits Angriffsverkehr beobachtet. Ein vorgeschalteter Schutzfilter kann helfen, ersetzt das PHP-Update aber nicht. Auch Änderungen an einzelnen PHP-Einstellungen schließen nicht alle Angriffsmöglichkeiten. Cloudflare: Beobachtungen und Schutzmaßnahmen, NCSC: Grenzen der Zwischenmaßnahmen.
Einfach gesagt: Kümmere dich heute um die Bestätigung des Updates. Die Meldung bedeutet aber nicht, dass deine Website bereits gehackt wurde.
Was, wenn deine Website ausfällt oder das Update noch fehlt?
Eine vorübergehend nicht erreichbare Website kann auch mit einer Schutzmaßnahme oder Wartung zusammenhängen. Allein aus einem Ausfall lässt sich kein Angriff ableiten. Frage beim Anbieter nach der Ursache und dem aktuellen Stand.
Ist eine öffentlich erreichbare Anwendung tatsächlich noch verwundbar und lässt sich nicht zeitnah aktualisieren, empfiehlt CERT-EU, eine vorübergehende Trennung vom öffentlichen Netz zu erwägen. Das sollte deine Administration oder dein Hoster umsetzen. CERT-EU: Handlungsempfehlung.
Verlass dich dabei nicht auf eine Wartungsseite innerhalb von WordPress. Die PHP-Laufzeit kann weiterhin erreichbar sein; manche Angriffspfade setzen schon vor dem eigentlichen Website-Code an. PHP: betroffene Serverkonfigurationen.
Und wenn dir ungewohnte Weiterleitungen, neue Benutzerkonten oder andere Veränderungen auffallen, lass das gesondert untersuchen. Eine nachträgliche Aktualisierung sagt nichts darüber aus, ob vorher bereits Daten abgeflossen sind. Auch eine unauffällige Website schließt das nicht sicher aus. Das Forschungsteam weist auf diese Grenzen der Erkennung hin. PHP2Shell: Hinweise zur Untersuchung.
Einfach gesagt: Ein Ausfall braucht eine Erklärung. Ein bestätigter Angriff braucht zusätzlich zum Update eine Untersuchung.
Dieser Artikel erklärt den veröffentlichten Stand vom 22. Oktober 2026. Er ersetzt keine Prüfung einer einzelnen Website. Die verlinkten Originalquellen können inzwischen ergänzt worden sein.