Webdesign · Entwicklung · SEO
Cookie
Cookie erklärt: kleine Zustandsdaten im Browser
Redaktionell geprüft ·
Verständlich erklärt
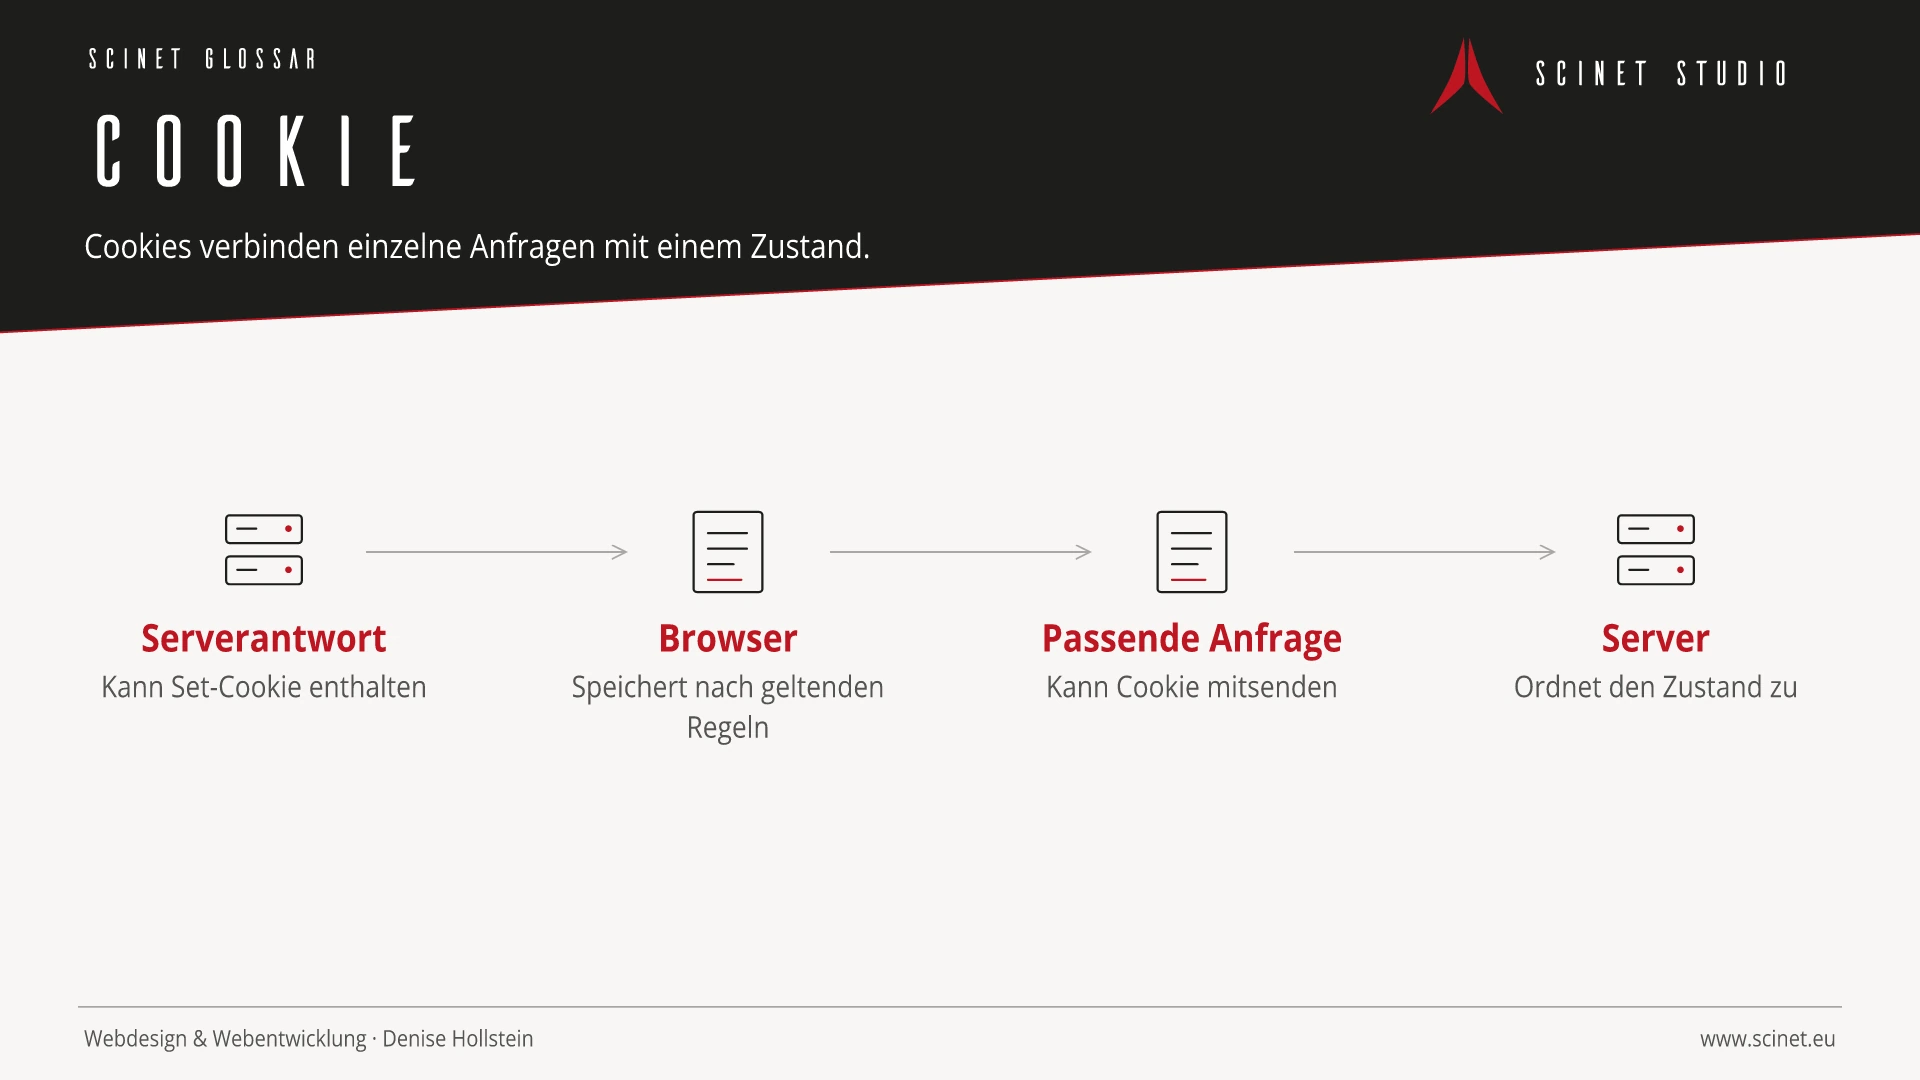
Ein HTTP-Cookie ist ein kleiner Wert, den ein Server über den Browser speichern lässt und der bei passenden späteren Anfragen mitgesendet werden kann. Cookies ermöglichen beispielsweise Sitzungskennungen, Spracheinstellungen, Warenkörbe oder Messfunktionen. Sie speichern nicht zwangsläufig personenbezogene Daten im Klartext; auch eine pseudonyme Kennung kann jedoch einer Person oder einem Gerät zugeordnet werden.
Geltungsbereich und Verhalten werden durch Attribute wie Domain, Path, Expires oder Max-Age, Secure, HttpOnly und SameSite gesteuert. Cookies sind mengen- und größenbegrenzt und eignen sich nicht als allgemeiner Datenspeicher. Vertrauliche Daten sollten nicht direkt darin abgelegt werden. Technische Notwendigkeit, Einwilligung und Speicherdauer müssen je nach Zweck und anwendbarem Recht bewertet werden.
Cookie in der Praxis
Cookies werden pro Domain und Pfad gesendet und sollten so klein und sparsam wie möglich sein. Attribute wie Secure, HttpOnly und SameSite begrenzen typische Risiken, müssen aber zum jeweiligen Zweck passen.
Webkommunikation besteht aus einzelnen Anfragen und Antworten, die durch Header, Statuscodes und Sicherheitsregeln gesteuert werden. Cookies sind nur ein möglicher Speicher- und Übertragungsmechanismus innerhalb dieses Systems. Bei der Umsetzung müssen Zweck, Lebensdauer, Zugriffsschutz, Übertragung und Einwilligung getrennt geprüft werden. Ein technisch gesetztes Merkmal ist nicht automatisch erforderlich oder rechtlich zulässig.
Auf einen Blick
Cookie: Relevanz für SEO, SEA und GEO
Protokoll- und Cookie-Konfiguration kann Weiterleitungen, Cache-Verhalten, Sicherheit und Tracking beeinflussen. Fehler führen zu doppelten URLs, verlorenen Sitzungen oder unvollständigen Conversions. Deshalb sollten SEO-Crawls, Browsertests und Kampagnenmessung auch unterschiedliche Einwilligungs- und Anmeldezustände berücksichtigen. Datenschutztexte ersetzen keine technische Prüfung der tatsächlich gesendeten Anfragen.
Such- und Antwortsysteme können Cookie besser einordnen, wenn Definition, Einsatzgrenzen und Prüfkriterien klar voneinander getrennt sind. Als redaktioneller Bezug dient die Quelle „RFC 6265: HTTP State Management Mechanism“ von IETF; sie macht zentrale Aussagen für Menschen und maschinelle Systeme nachvollziehbar.
Codebeispiel aus der Praxis
Sicherheitsattribute für einen Sitzungs-Cookie
Secure beschränkt die Übertragung auf HTTPS, HttpOnly verhindert JavaScript-Zugriff und SameSite begrenzt kontextfremde Übertragung.
<?php
setcookie('session_id', $sessionId, [
    'expires' => 0,
    'path' => '/',
    'secure' => true,
    'httponly' => true,
    'samesite' => 'Lax',
]);
Quellen und weiterführende Informationen
- Standard RFC 6265: HTTP State Management Mechanism IETF · Geprüft
